Cybersecurity wird zur Betreiberpflicht
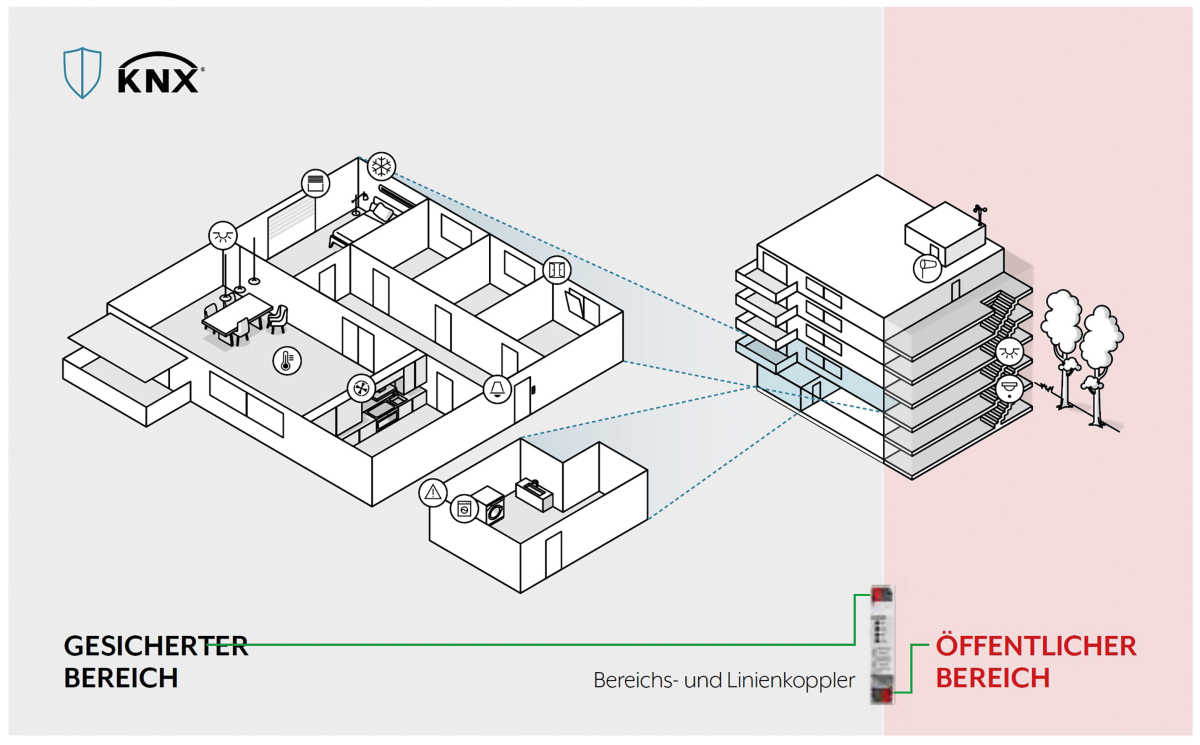
Die zunehmende Digitalisierung von Gebäuden bringt erhebliche Effizienzgewinne – gleichzeitig wächst jedoch die Angriffsfläche für Cyberkriminalität. Mit der NIS-2-Richtlinie verschärft die Europäische Union die Anforderungen an die Cybersicherheit deutlich. Für Betreiber, Planer und Facility Manager bedeutet dies: Cybersecurity wird zu einem integralen Bestandteil von Planung, Betrieb und Instandhaltung von Gebäuden.
Bereits heute zeigt sich die Dimension der Bedrohung: Die Schäden durch Cyberangriffe in Deutschland erreichen jährlich dreistellige Milliardenbeträge, wobei insbesondere Ransomware-Angriffe eine zentrale Rolle spielen. Gleichzeitig geraten zunehmend auch Gebäude und deren technische Infrastruktur in den Fokus von Angreifern.
NIS-2 erweitert den Handlungsdruck
Mit der NIS-2-Richtlinie hat die Europäische Union auf die verschärfte Bedrohungslage reagiert. Ziel ist es, ein einheitlich hohes Sicherheitsniveau für Netz- und Informationssysteme in Europa zu schaffen.
Im Vergleich zur bisherigen NIS-Richtlinie wird der Anwendungsbereich deutlich ausgeweitet. In Deutschland könnten künftig rund 30.000 Unternehmen betroffen sein. Die Richtlinie unterscheidet dabei zwischen:
„besonders wichtigen Einrichtungen“ (z. B. große Unternehmen in kritischen Sektoren)
„wichtigen Einrichtungen“ (mittlere Unternehmen in relevanten Branchen)
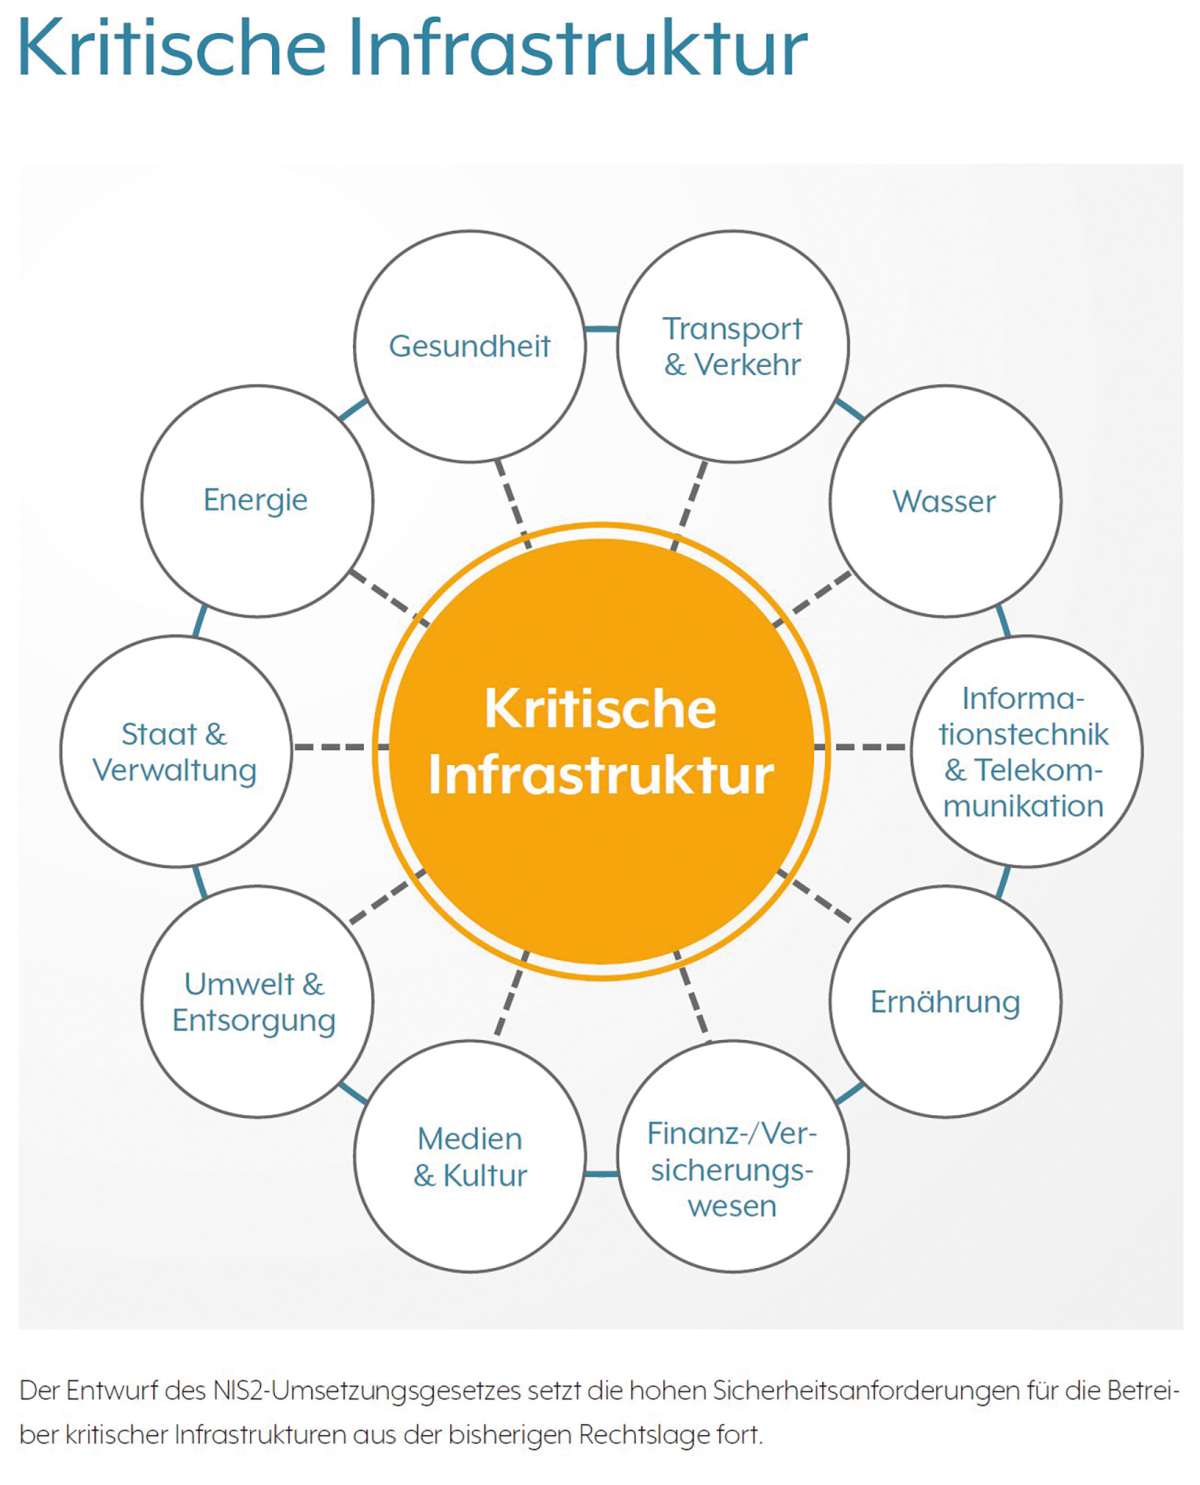
Neben klassischen kritischen Infrastrukturen wie Energie, Gesundheit oder Verkehr fallen nun auch zahlreiche weitere Sektoren darunter – darunter Teile der Industrie, digitale Dienste und infrastrukturelle Dienstleistungen.
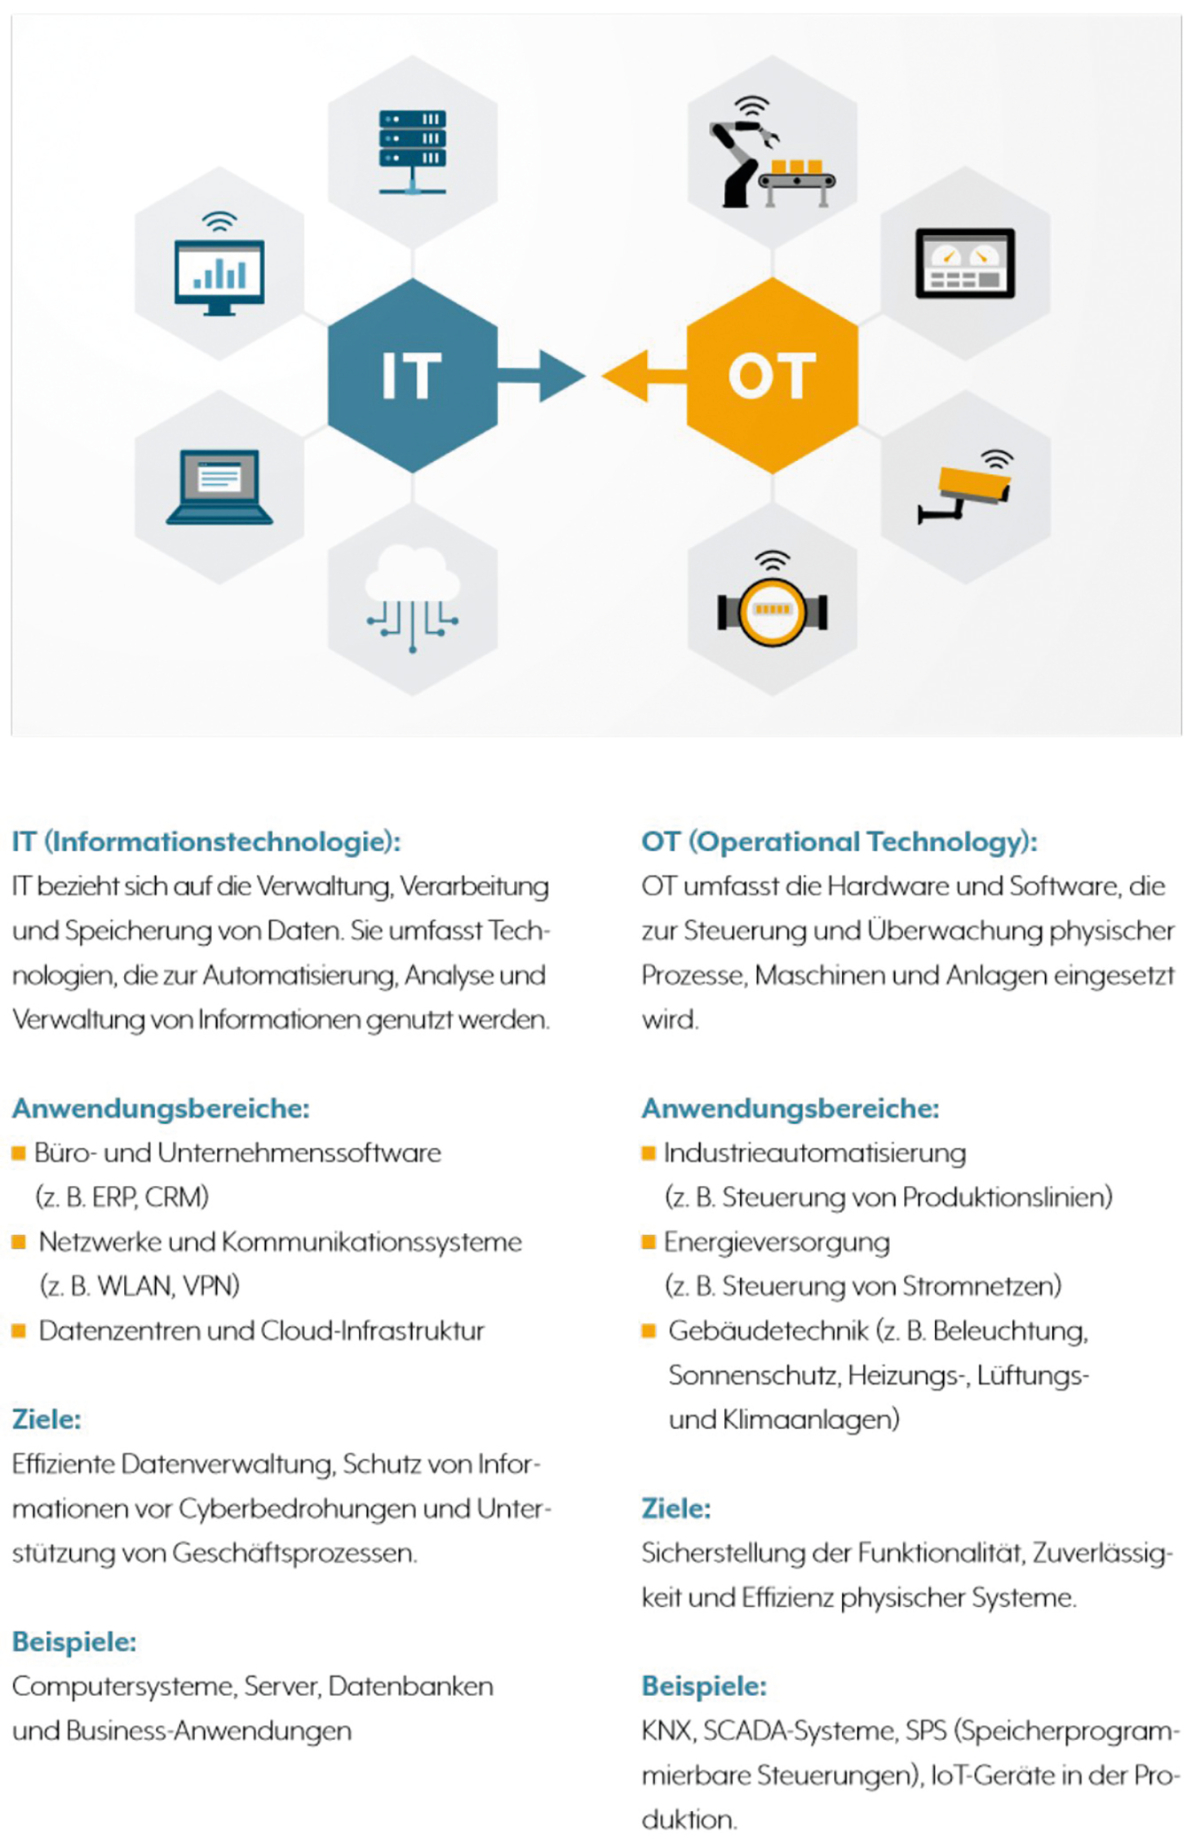
Für die Immobilienwirtschaft ist entscheidend: Gebäude und ihre technischen Systeme werden zunehmend als Teil dieser kritischen Infrastruktur verstanden. Und Cybersecurity wird nicht mehr ausschließlich als IT-Thema verstanden, sondern umfasst auch die operative Technik (OT) – also Systeme der Gebäudeautomation, Energieversorgung oder Sicherheitstechnik.
Gerade im Facility Management führt das zu einer neuen Verantwortung: Gebäude sind längst Teil vernetzter Systeme, in denen IT und Gebäudetechnik eng miteinander verzahnt sind. Entsprechend müssen Sicherheitsstrategien beide Bereiche gemeinsam betrachten.
Wenn Gebäude zur Angriffsfläche werden
Moderne Gebäude sind hochgradig vernetzt. Gebäudeautomation, IoT-Geräte und digitale Plattformen sorgen für Effizienz, Komfort und Transparenz – erhöhen aber gleichzeitig die Angriffsfläche.
Im Zentrum steht die zunehmende Verschmelzung von:
IT (Information Technology) – etwa Netzwerke, Cloud-Systeme oder Software
OT (Operational Technology)
etwa Heizungs-, Lüftungs-, Klima- und Sicherheitstechnik
Während IT-Systeme primär Daten verarbeiten, steuert OT physische Prozesse. Wird diese Infrastruktur kompromittiert, kann das direkte Auswirkungen auf den Gebäudebetrieb haben - von Komforteinbußen bis hin zu sicherheitskritischen Ausfällen.
Cyber-physische Angriffe als reales Risiko
Eine besondere Herausforderung stellen sogenannte cyber-physische Angriffe dar. Dabei werden digitale Schwachstellen genutzt, um physische Systeme zu manipulieren.
Typische Schwachstellen in Gebäuden sind:
ungesicherte Schnittstellen (z. B. USB-Ports)
unzureichend geschützte Endgeräte
fehlende Zugangskontrollen
veraltete Softwarestände
Selbst scheinbar einfache Angriffswege – etwa über Wartungsschnittstellen oder mobile Datenträger – können ausreichen, um Systeme zu kompromittieren.
Für Facility Manager bedeutet das: Sicherheitslücken entstehen häufig nicht nur in der IT, sondern direkt im technischen Betrieb vor Ort.
Neue Anforderungen an den Gebäudebetrieb
Die NIS-2-Richtlinie formuliert klare Anforderungen an Organisationen – und damit auch an Betreiber von Immobilien. Dazu zählen insbesondere:
Risikomanagement und Sicherheitskonzepte
Technische und organisatorische Maßnahmen (TOMs)
Meldepflichten bei Sicherheitsvorfällen
Dokumentations- und Nachweispflichten
Einbindung der Geschäftsleitung mit klarer Verantwortung
Verstöße können mit erheblichen Bußgeldern sanktioniert werden.
Damit wird Cybersecurity zur strategischen Aufgabe – nicht nur für IT-Abteilungen, sondern auch für das Facility Management und die Unternehmensleitung.
Wartung und Fernzugriff im Fokus
Gerade im Gebäudebetrieb spielen Wartung und Fernzugriff eine zentrale Rolle. Systeme werden zunehmend remote überwacht, gesteuert und optimiert – etwa im Energiemanagement oder bei der Störungsanalyse.
Die NIS-2-Richtlinie fordert hierfür erhöhte Sicherheitsmaßnahmen, darunter:
Multi-Faktor-Authentifizierung
verschlüsselte Datenübertragung
Protokollierung und Überwachung von Zugriffen
klare Rollen- und Rechtekonzepte
Netzwerksegmentierung
Auch externe Dienstleister müssen diese Anforderungen erfüllen, wenn sie Zugriff auf Systeme erhalten.
Für Betreiber bedeutet das: Verträge, Prozesse und technische Infrastruktur müssen entsprechend angepasst werden.
Sicherheit beginnt in der Planung
Ein entscheidender Erfolgsfaktor ist die frühzeitige Berücksichtigung von Cybersecurity in der Planung. Denn nachträgliche Anpassungen sind oft aufwändig und kostenintensiv.
Wichtige Aspekte sind:
klare Trennung von Netzwerken (IT und OT)
sichere Kommunikationsprotokolle
definierte Schnittstellen
abgestimmte Zugriffs- und Sicherheitskonzepte
Zudem wird die Zusammenarbeit zwischen Fachplanung, IT-Abteilung und Betrieb immer wichtiger. Nur so lassen sich ganzheitliche Sicherheitskonzepte umsetzen.
Ganzheitlicher Ansatz: IT, OT und Organisation
Ein zentrales Element der NIS-2-Richtlinie ist der ganzheitliche Sicherheitsansatz. Neben technischen Maßnahmen spielen organisatorische und personelle Aspekte eine ebenso wichtige Rolle.
Dazu gehören:
regelmäßige Risikoanalysen
Notfall- und Wiederherstellungspläne
Schulung und Sensibilisierung von Mitarbeitenden
Sicherung von Lieferketten
kontinuierliche Überprüfung der Wirksamkeit von Maßnahmen
Ziel ist es, die Widerstandsfähigkeit gegenüber Angriffen nachhaltig zu erhöhen und Betriebsunterbrechungen zu vermeiden.
Fazit
Die NIS-2-Richtlinie verändert die Anforderungen an den Betrieb von Immobilien grundlegend. Cybersecurity wird zu einem festen Bestandteil des Facility Managements – vergleichbar mit Themen wie Energieeffizienz, Brandschutz oder Arbeitssicherheit. Vernetzte Gebäude bieten große Chancen, bringen aber auch neue Risiken mit sich. Betreiber sind gefordert, diese Risiken aktiv zu managen und ihre Organisation entsprechend auszurichten.